Bilans d’évènement
Table Ronde : Cyber Resilience Act
De la conformité réglementaire à la cyber-résilience des entreprise
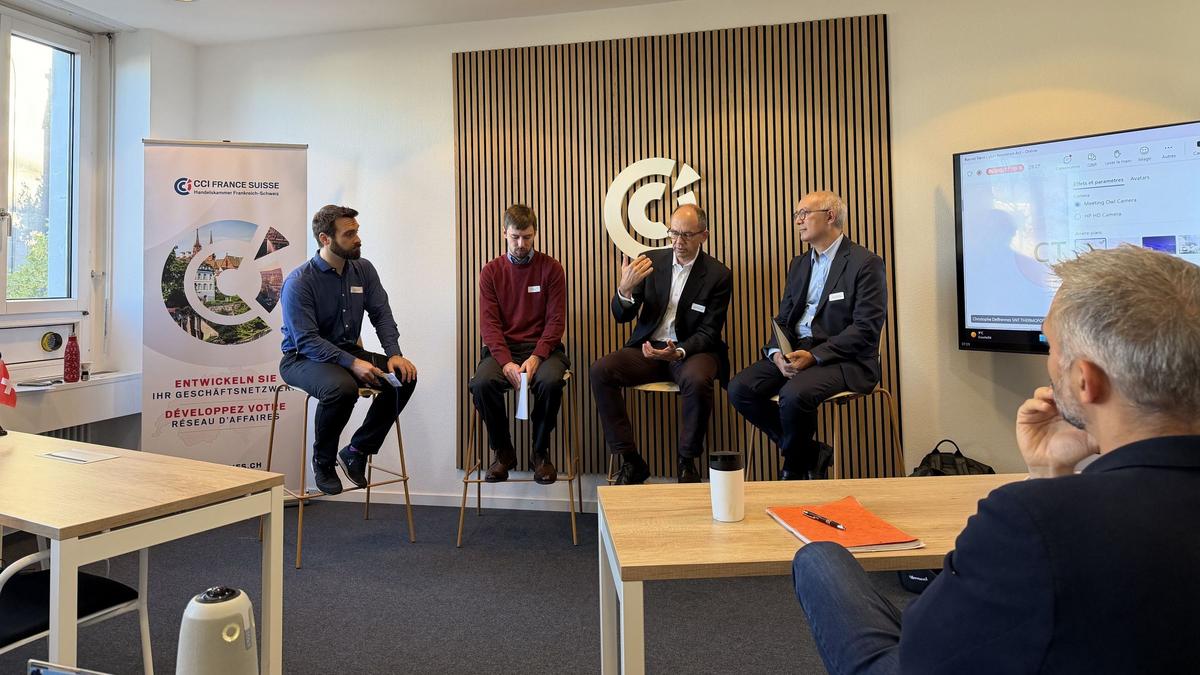
Comment se préparer aux nouvelles exigences du Cyber Resilience Act (CRA) tout en anticipant les menaces technologiques de demain ? C'est autour de cette question que se sont articulés les échanges de notre table ronde au LeBooster Bâle.
Animée par Olivier Schwartz, cette rencontre a réuni trois experts aux regards complémentaires : Christopher Axline (Miraex), Dominique Assing (Almond Switzerland) et Thomas Landolt (QuantumBasel).
Au fil des échanges, les intervenants ont souligné que le CRA ne devait pas être envisagé uniquement comme une contrainte réglementaire, mais également comme une occasion de repenser durablement la sécurité des produits et la confiance des clients.
Pour Dominique Assing, le Cyber Resilience Act représente avant tout un enjeu commercial. Les fabricants concernés devront respecter ses exigences pour continuer à commercialiser leurs produits sur le marché européen, une réalité qui concerne également les entreprises suisses exportant vers l'Union européenne.
Mais au-delà du risque de non-conformité, cette réglementation ouvre aussi de nouvelles perspectives. Une entreprise capable de démontrer la sécurité et la fiabilité de ses produits peut en faire un véritable facteur de différenciation.
Thomas Landolt a prolongé cette réflexion en plaçant la confiance au centre du débat : dans un environnement toujours plus numérique, la capacité d'une entreprise à protéger ses produits et ses clients devient un élément essentiel de sa proposition de valeur.
Cette évolution suppose toutefois de dépasser une approche purement technique de la cybersécurité pour en faire un sujet pleinement intégré aux décisions stratégiques.
Si les grandes entreprises disposent généralement de processus déjà structurés, les PME peuvent rencontrer davantage de difficultés pour répondre aux nouvelles exigences.
Comme l'a expliqué Dominique Assing, la mise en conformité nécessite notamment de connaître lescomposants logiciels utilisés dans les produits, de suivre les vulnérabilités identifiées et d'organiser les procédures permettant d'y répondre.
Autant de démarches qui impliquent des ressources, mais surtout une évolution des méthodes de travail. L'intégration de la sécurité dès la conception des produits (Security by Design) constitue ainsi un changement important : plutôt que de corriger les failles après leur apparition, il s'agit de prendre en compte les risques dès les premières étapes du développement.
Les intervenants ont également insisté sur la responsabilité des directions générales et des conseils d'administration. Pour mobiliser les décideurs, les enjeux de cybersécurité doivent être présentés à travers leurs conséquences économiques, commerciales et organisationnelles.
Car un autre constat s'est imposé au cours de la discussion : la conformité documentaire ne garantit pas, à elle seule, une véritable cyber-résilience. Les procédures doivent être comprises, appliquées et intégrées au fonctionnement quotidien de l'entreprise.
Cette nécessité d'anticipation a naturellement conduit les échanges vers l'informatique quantique et ses conséquences potentielles sur la sécurité des données.
Thomas Landolt a notamment établi un parallèle avec le passage à l'an 2000, lorsque de nombreuses organisations avaient dû examiner leurs systèmes informatiques pour identifier les risques auxquels elles étaient exposées.
Selon lui, les entreprises doivent aujourd'hui entreprendre une démarche comparable : comprendre les mécanismes de chiffrement qu'elles utilisent, identifier leurs vulnérabilités et préparer leur capacité à évoluer vers de nouvelles solutions.
Les discussions ont également souligné que, si le calendrier précis de la menace quantique reste incertain, certains produits et certaines données nécessitent une protection sur de nombreuses années. Attendre que le risque se concrétise pourrait donc s'avérer trop tardif.
Pour autant, anticiper ne signifie pas nécessairement engager immédiatement des investissements considérables. La première étape consiste à dresser un état des lieux, évaluer les risques et définir progressivement les priorités d'action.
Les questions du public ont permis d'approfondir plusieurs problématiques concrètes, notamment les difficultés de mise en conformité des PME, les responsabilités des fabricants, les démarches de certification ou encore l'utilisation de l'intelligence artificielle dans le développement logiciel.
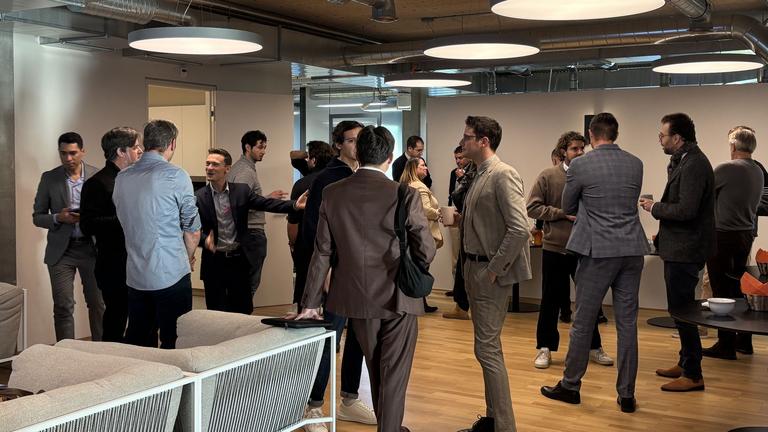
La matinée s'est ensuite poursuivie par un moment de networking, avant une visite de QuantumBasel sur le campus uptownBasel à Arlesheim. Une occasion pour les participants de découvrir les infrastructures quantiques et de prolonger les échanges autour des applications et perspectives de ces technologies.